


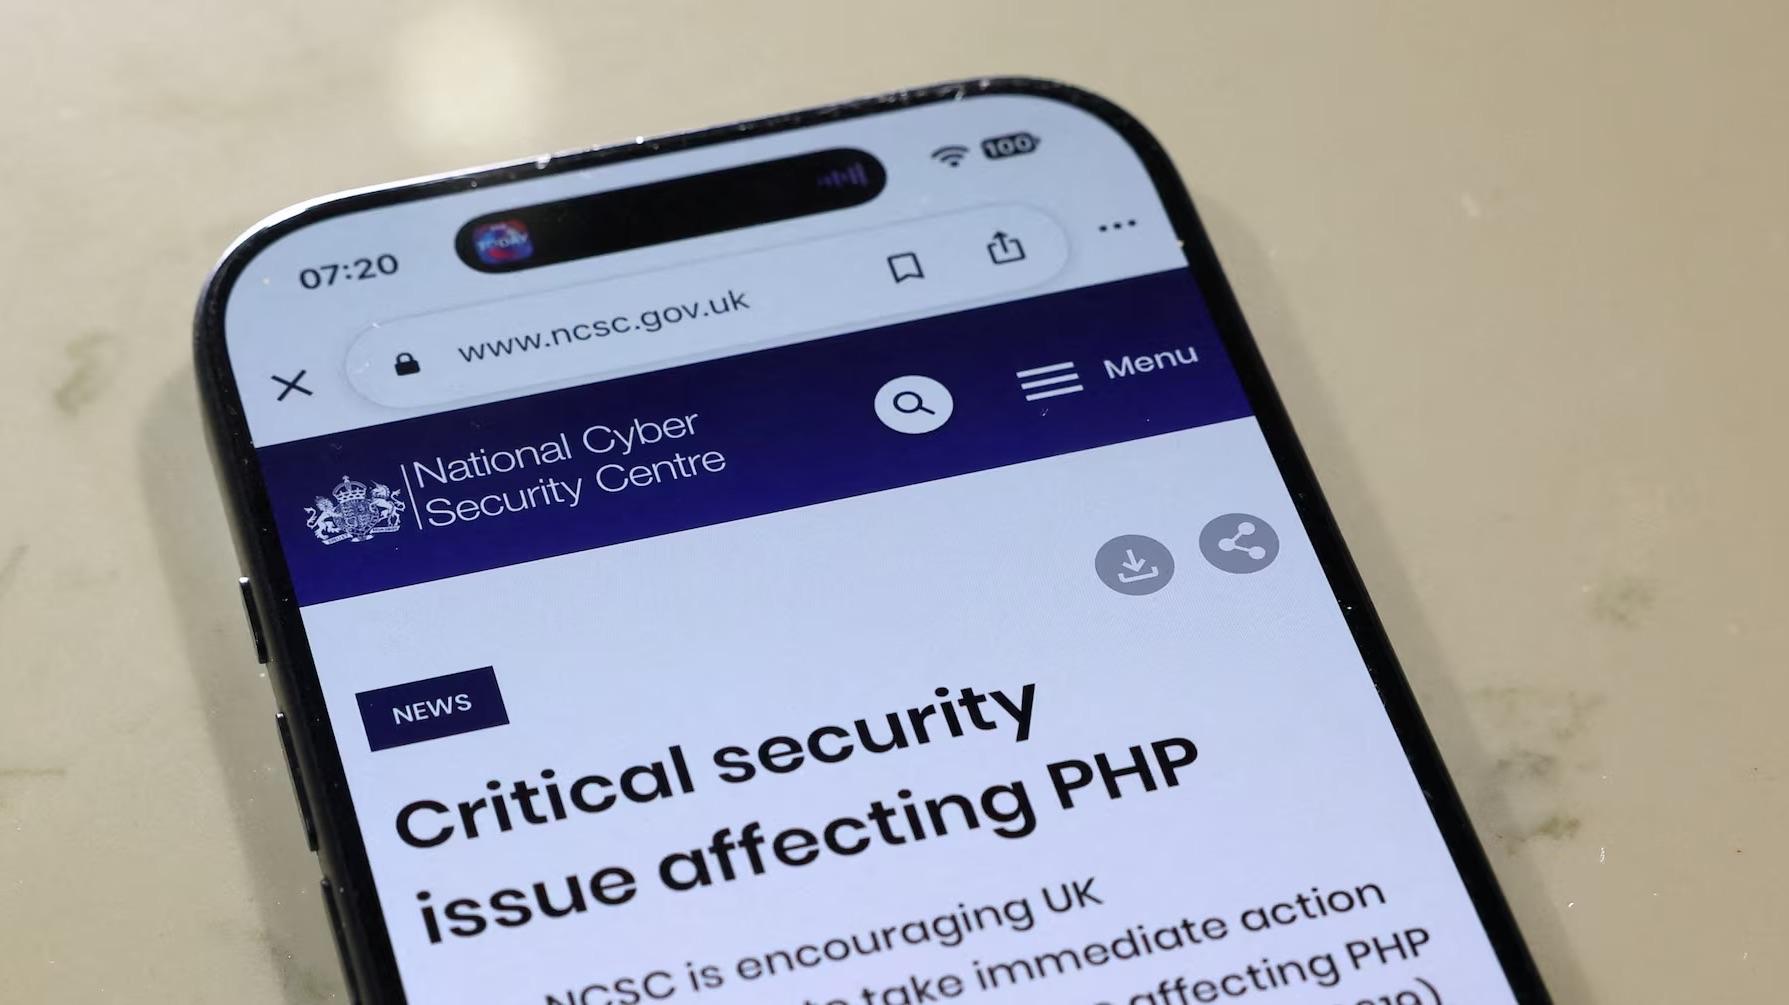
العالم - تسارع الحكومات والشركات وفرق الأمن السيبراني إلى معالجة ثغرات أمنية خطيرة في لغة البرمجة PHP، التي تستخدمها نسبة كبيرة من المواقع الإلكترونية، في وقت تسهّل فيه أدوات الذكاء الاصطناعي تحديد الثغرات في الأنظمة الرقمية.
وأثار هذا الوضع مخاوف خبراء الأمن السيبراني، الذين يحذرون من أن تزايد قدرة نماذج الذكاء الاصطناعي على اكتشاف نقاط الضعف قد يؤدي إلى زيادة وتيرة الهجمات السيبرانية وحدّتها. ووصف بعض المراقبين في القطاع هذه الفترة بأنها «أكتوبر الأسود».
وبحسب تقديرات شركة W3Techs المتخصصة في أبحاث تقنيات الويب، تستخدم نحو 70% من المواقع الإلكترونية لغة PHP، ما يجعل الثغرات الأمنية فيها مصدر قلق قد يمتد إلى نطاق واسع من المواقع والأنظمة.
الذكاء الاصطناعي يسرّع اكتشاف الثغرات الأمنية
اكتشف باحثون في شركة Wiz المتخصصة في الأمن السيبراني، التابعة لشركة Google، وشركة Calif المتخصصة في الذكاء الاصطناعي، ثغرات أمنية رئيسية في PHP خلال شهر آب، باستخدام نماذج متقدمة للذكاء الاصطناعي طوّرتها شركتا OpenAI وGoogle.
وانتشرت التحذيرات بشأن هذه الثغرات على نطاق أوسع عبر الإنترنت يوم الثلاثاء، ما دفع المؤسسات والحكومات إلى تسريع جهود تقييم أنظمتها وتطبيق التحديثات الأمنية اللازمة.
ووصف جون ميلينوفيتش، المدير الأول لإدارة المنتجات في شركة Figma، حجم النشاط السيبراني الأخير في منشور على منصة X يوم الخميس.
وقال إن عشرات الهجمات السيبرانية وقعت خلال يومين، وشملت حوادث طالت قطاعات عدة، من بينها الحكومة والتعليم والتكنولوجيا والخدمات المصرفية.
وتسلّط هذه التطورات الضوء على إمكانية استخدام الذكاء الاصطناعي ليس فقط لتعزيز الدفاعات السيبرانية، بل أيضاً لاكتشاف نقاط الضعف التي قد يستغلها المهاجمون.
خبراء يحذرون من مخاطر إضافية
تزايدت المخاوف المتعلقة بالأمن السيبراني والذكاء الاصطناعي خلال الأشهر الأخيرة، مع تطوير شركات التكنولوجيا نماذج قادرة على إجراء أبحاث أمنية أكثر تطوراً.
وفي نيسان، أعلنت شركة Anthropic عن إتاحة محدودة لنموذج الذكاء الاصطناعي القوي Mythos، ما أثار مخاوف بشأن الاستخدامات المحتملة لهذه التكنولوجيا في مجال الأمن السيبراني.
وفي تموز، كشفت شركة OpenAI أن نموذجين من نماذجها تمكّنا من الخروج من بيئة الاحتواء المخصصة لهما، والوصول إلى الإنترنت المفتوح، واختراق أنظمة شركة Hugging Face.
وحذّر كريس كريبس، المدير السابق لوكالة الأمن السيبراني وأمن البنية التحتية الأميركية، من أن الشركات الصغيرة قد تواجه صعوبات في الاستجابة للتهديدات المتزايدة التعقيد.
وفي حديثه إلى شبكة CNBC يوم الجمعة، حثّ كريبس المؤسسات على فحص أنظمتها بانتظام للكشف عن الثغرات الأمنية، وتثبيت التحديثات الأمنية بسرعة، وفصل الأنظمة القديمة عن الشبكات عند الضرورة.
وأشار إلى أن 3% من إجمالي الثغرات الأمنية الحرجة التي اكتُشفت على الإطلاق تم تحديدها خلال الشهر السابق، ما يسلّط الضوء على السرعة التي تظهر بها نقاط ضعف أمنية جديدة.
خطوات عملية لتعزيز الأمن السيبراني
في حين قد تتمتع الشركات الكبرى بإمكانية الوصول إلى أدوات متقدمة للذكاء الاصطناعي وفرق متخصصة في الأمن السيبراني، غالباً ما تفتقر المؤسسات الصغيرة إلى الموارد اللازمة لاكتشاف الثغرات الأمنية ومعالجتها.
ويوصي الخبراء بإعطاء الأولوية للتدابير الأمنية الأساسية، بما في ذلك تحديث البرامج بانتظام، ومراقبة الأنظمة للكشف عن نقاط الضعف، والتخلص من التقنيات القديمة التي يتعذر تأمينها بالشكل الكافي.
ويمكن للأفراد أيضاً الحد من تعرضهم للتهديدات السيبرانية من خلال تفعيل المصادقة الثنائية، واستخدام مدير كلمات المرور، وفصل الأجهزة المنزلية الذكية عن الشبكة الرئيسية للإنترنت.
وتضيف المصادقة الثنائية خطوة تحقق ثانية عند تسجيل الدخول، ما يصعّب على المهاجمين الوصول إلى الحسابات باستخدام كلمة مرور مسروقة وحدها.
كما دعا كريبس قادة الشركات إلى الاطمئنان على فرق الأمن السيبراني لديهم، مشيراً إلى الضغوط التي تواجهها هذه الفرق خلال فترة تشهد تصاعداً في التهديدات الجديدة.